インドネシアにおけるサイバーセキュリティの状況は、企業・金融機関・政府インフラを標的とした脅威の増加とともに変化し続けています。最新のサイバー攻撃統計、実際のインシデント事例、および組織が取るべき対策をご確認ください。

当社の説明では、インドネシアのサイバーセキュリティの現状を概観し、ペネトレーションテストの役割を理解していただき、以下の質問にお答えします:

LOGIQUEは、上記の質問への回答を見つけるお手伝いをいたします
インドネシアでは、サイバー攻撃が近年増加し、より高度化しています。大規模な攻撃の一つでは、大手EC企業が標的となり、数百万人のユーザーの個人データが流出しました。電話番号や住所などの機密情報も含まれていました。さらに、フィンテック企業がランサムウェアの被害を受け、数日間ビジネス活動が麻痺し、暗号通貨での身代金の支払いを余儀なくされました。
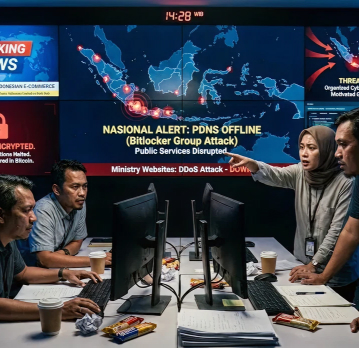
民間企業だけでなく、インドネシアの政府機関も、ますます激化するサイバー攻撃の標的となっています。2024年初頭には、分散型サービス拒否(DDoS)攻撃が複数の省庁のウェブサイトを標的とし、Bitlockerハッカーグループが一時国家データセンター(PDNS)の停止に成功し、数日間にわたってオンライン公共サービスのアクセスを妨害しました。これらの脅威は、サイバー犯罪者だけでなく、政治的動機を持つグループからも発生しています。
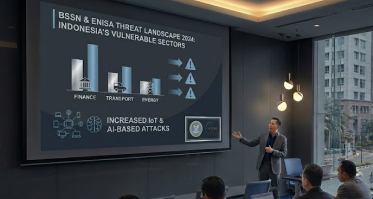
BSSN(国家サイバー暗号庁)とENISA Threat Landscape 2024の最新レポートによると、インドネシアでは金融、運輸、エネルギー部門が最も脆弱です。このレポートは、モノのインターネット(IoT)と人工知能(AI)に基づく攻撃の脅威が増大していることを強調しており、ハッカーがAIを使用してより高速で検出困難な自動化攻撃を仕掛けていると指摘しています。
インドネシアの企業は、サイバーセキュリティを強化するための積極的な対策を講じる必要があります。異常を検出するAIベースのセキュリティツールの使用、厳格なセキュリティポリシーの実施、フィッシングやその他のサイバー攻撃に関する従業員教育が最優先事項です。
BSSNの年次報告書によると、2024年のサイバー攻撃の数は急増しており、特に機密データの窃取やランサムウェアによる身代金要求を目的とした攻撃が増加しています。すべての組織にとって、緊急時の復旧計画を策定し、定期的にデータをバックアップすることが極めて重要です。
サイバーセキュリティはもはやIT部門だけの責任ではありません。トップマネジメントから現場レベルの従業員まで、組織全体が関与する必要があります。被害者になるまで待たないでください。今すぐ会社のサイバーセキュリティを強化しましょう!
脆弱性の悪用は、引き続きサイバー攻撃の主要な侵入経路の一つです。2024年半ばから2025年半ばにかけて、新たに42,595件の脆弱性が公開され、前年比27%の増加を示しました。攻撃者はこれらのセキュリティギャップを積極的に悪用しており、脆弱性が公開されてから数日以内に攻撃が行われるケースも少なくありません。
フィッシングは依然として最も広く使用されているハッキング手法です。人工知能(AI)の活用により、その増加は特に顕著です。2025年初頭、AIを活用したフィッシングキャンペーンは、世界中のソーシャルエンジニアリング活動全体の80%以上を占めると推定されています。攻撃者は改造されたAIモデル、合成メディア(ディープフェイク)、モデル操作を活用して攻撃の効果を高めています。
ENISA Threat Landscape 2025によると、主要なサイバー脅威のトレンドとして、ClickFix・Quishing・PhaaS等を活用した高度化フィッシングの台頭、デジタルサプライチェーンへの攻撃増加が挙げられます。コードリポジトリの脆弱性悪用によりシークレットスプロールが25%急増しました。
ランサムウェアは依然として最大の脅威であり、侵入後に発見される悪意あるコードの83.5%を占めます。Akira、SafePay、Qilinなど82の新バリアントが出現し、RaaSの普及がこれを悪化させています。
特定されたシステム侵害の68.6%がサイバー犯罪フォーラムで販売されるデータ漏洩に終わっています。
インドネシアにおけるサイバー攻撃
BSSNのデータによると、インドネシアは2025年を通じて55億件のサイバー攻撃を記録し、2020〜2024年の年間平均の7倍・714%増となりました。2026年1月1日から4月15日までの期間だけで、BSSNは15.2億件のサイバー攻撃を記録しています。
進化する脅威に先手を打つため、組織は以下を実施すべきです。
1. 政府データ漏えい(DJP)
2024年、インドネシアの税務総局(DJP)は大規模なデータ漏えい被害を受け、NIK、NPWP、財務情報を含む数百万件の納税者データが流出しました。本件は、政府におけるデータセキュリティ体制への深刻な懸念を引き起こしました。
2. 暗号資産取引所の侵害(Indodax)
インドネシア最大の暗号資産取引所である Indodax は、ホットウォレットへの不正侵入により、約2,802億ルピアの損失を被りました。この攻撃は、デジタル資産プラットフォームに内在する重大なリスクを浮き彫りにしました。
3. 国家データセンター(PDNS2)へのランサムウェア攻撃
PDNS2 は BitLocker ランサムウェア攻撃を受け、政府データが暗号化され、全国規模で公共サービスに障害が発生しました。本インシデントにより、国家クラウドインフラの脆弱性が明らかになりました。
4. インドネシアにおけるサイバー脅威の増大
BSSN によると、2024年にインドネシアでは23億件以上の異常なサイバー活動が記録されました。これらは主に、ランサムウェア、マルウェア、フィッシング、ソーシャルエンジニアリングによるもので、重要インフラを標的とした攻撃が多くを占めています。
広く言えば、サイバーセキュリティの脅威には4つのカテゴリーがあります。
1. 国家支援のアクター
標的:コンピュータシステム全体
国家支援のアクターは、国家の代わりに攻撃を実行し、一般的に政府機関によって支援または支援されます。主な標的は、政治的、経済的、および/または軍事的な議題のためのサイバー戦争/諜報活動の動機を持つコンピュータシステム全体です。これらの加害者は「長期戦」を展開することが知られており、多くの戦術を使用してシステムとネットワークに秘密裏にアクセスし、その後数ヶ月または数年間それらのシステムを探索します。
2. サイバー犯罪者
標的:企業
サイバー犯罪者は、多くのデータ侵害を実行し、この取り組みから特定の経済的利益を得ることを動機とする悪意のあるアクターです。彼らは、フィッシング、ランサムウェア、暗号マイナー、リモートアクセストロイの木馬、エクスプロイトキット、ソーシャルメディア、データ/金融窃盗、恐喝、脅迫など、さまざまな技術を使用してさまざまな指定された標的を攻撃します。目標は、クレジットカード番号、アカウント認証情報、NIK(識別番号)などの個人識別情報(PII)を盗み、それをブラックマーケット(ダークウェブ)で換金することです。
3. ハクティビスト
標的:政府機関、企業、個人
ハクティビストの主な標的は、政府機関、企業から個人の標的まで多岐にわたります。彼らは一般的に、政治的、社会的、または経済的な性質のいくつかの理由で攻撃を実行します。他の悪意のあるアクターと同様に、ハクティビストもマルウェア、DDoS攻撃、またはウェブページの改ざんなど、多くの技術を適用します。これらの技術を通じて、彼らは効果的に情報を暴露し、問題の標的を効果的に追い詰めることができます。ハクティビストグループの一例はAnonymousです。
4. ローンウルフ(単独犯)
標的:企業/金融機関とそのネットワーク
ローンウルフは、金融機関とそのネットワークに対して多くの攻撃を実行します。目標はもちろん、経済的利益を得て、ネットワークアクセスを獲得することです。これらのタイプのハッカーは、一般的に個人で作業し、ブラックマーケット(ダークウェブ)内で活動するため、捕まえるのが困難です。さらに、彼らは他のハッカーにマルウェアを販売することもあります。
調査によると、データ侵害の45%がクラウド内で発生しています。これは、データ保護の欠如とますます高度化する悪用技術により、成功裏にハッキングされ侵害されたデータの量が増加しているためです。さらに、Covid-19はリモートワークシステムをますます一般的にし、サイバー攻撃の発生を促進しています。これにより、サイバーセキュリティ攻撃は2020年と2021年に継続的に増加し、数だけでなく、引き起こされる影響に関連しても増加しています。
SANS研究所は、近年、盗まれた会社のラップトップによるデータ侵害により、約74,000人の従業員、請負業者、サプライヤーが影響を受けたと指摘しています。これは、その中のデータが適切に暗号化されていないという事実によって悪化しています。また、調査によると、2020年には、ランサムウェア攻撃の被害者の26%がデータを取り戻すために身代金を支払いました。この数は2021年に32%に上昇しました。
もちろん、サイバー攻撃は、企業、機関、顧客、または会社自体の従業員まで、多くの当事者に影響を与えます。認識される損失には、データの損傷と破壊、盗まれたお金、生産性の低下、知的財産の窃盗、個人および財務データの窃盗、横領、詐欺、攻撃後のビジネス活動の混乱、フォレンジック調査、データとシステムの復旧、評判の損害など、多くのことが含まれます。

45%
クラウドで発生した侵害

74K
盗まれたラップトップとラップトップデータの不適切な暗号化により影響を受けた従業員、請負業者、サプライヤー

32%
2021年にデータを回復するために身代金を支払ったランサムウェア攻撃の被害者
ENISA Threat Landscape 2025によると、ランサムウェアは侵入後に発見される悪意あるコードの83.5%を占め、82の新バリアントとRaaSの普及により攻撃の多様化が進んでいます。
ENISAは、被害組織のアンダーレポーティングが多いため、ランサムウェアやデータ漏洩の総損失額の正確な把握は依然困難と指摘しています。
それでも、ソーシャルエンジニアリングや投資詐欺(ピッグバッチャリング)のトレンドから損失の規模を把握できます。世界全体での財務的損失は€91億〜€114億と推計されています。
データ侵害コストについては、IBM Cost of a Data Breach Report 2026が世界平均499万ドルを記録し、前年比12%増の過去最高となりました。IBMはAIとセキュリティオートメーションの積極活用により平均193万ドルのコスト節減が実現できると報告しています。
インドネシアにおけるサイバー犯罪の財務的損失
国内レベルでは、サイバー脅威による財務的影響は非常に現実的なものとなっています。デジタル通信省(Komdigi)の公式プレスリリースによると、2024年11月から2025年1月にかけてのサイバー犯罪による財務的損失は4,760億ルピアに達しました。この数字は、サイバー脅威がもはや単なる学術的なリスクではなく、直接的な財務的脅威であることを示しています。
4,760億ルピア
インドネシアにおけるサイバー犯罪による財務的損失(2024年11月〜2025年1月)
91億〜114億ユーロ
ソーシャルエンジニアリングおよび投資詐欺(ピッグバッチャリング)による世界的財務損失の推計
499万ドル
データ侵害の世界平均コスト、過去最高記録
はい。規模や業種を問わず、サイバー攻撃から完全に無縁な企業は存在しません。Verizon Data Breach Investigations Report(DBIR)2025によると、データ侵害の約60%は依然として人的要素を含んでいます。意図しないミスやソーシャルエンジニアリング攻撃の成功によるものです。このトレンドは年々一貫しており、人間が組織のセキュリティシステムの最も弱いリンクであることを示しています。フィッシング攻撃と盗まれた認証情報の使用は、ハッカーが悪用する主要な手法です。
外部からの脅威に加え、組織内部からもセキュリティリスクが生じています。Varonis State of Data Security Report 2025によると、99%の組織が適切な管理なしにAIツールに機密データを公開しており、98%の組織では従業員がシャドーAIを含む未検証のアプリケーションを使用しています。
60%
データ侵害に人的要素(ミスまたはソーシャルエンジニアリング)が関与
99%
組織が適切な管理なしにAIツールに機密データを公開
98%
組織が従業員による未検証アプリケーションを保有

2024年、インドネシアはデジタル時代における市民の個人データをより強力に保護するため、個人データ保護法(UU PDP)を正式に制定しました。この法律は、公共および民間の両方の企業と機関に対し、データ管理と保護に関するより厳格な基準に準拠することを要求しています。
UU PDPへの不遵守は、多額の罰金や刑事告発を含む深刻な罰則をもたらす可能性があります。この法律の実施により、個人は個人データに対するより大きなコントロールを持つことになりますが、企業はデータ侵害を防ぐためにサイバーセキュリティインフラをアップグレードする必要があります。UU PDPは、特に機密データを標的とするサイバー攻撃の増加を考慮して、デジタルサービスへの公的信頼を高め、インドネシア全セクターのデータセキュリティを強化することを目的としています。
ペネトレーションテストサービスは、しばしば「ペンテスト」という用語に短縮されますが、システム、アプリケーション、またはネットワークに対してセキュリティテストを実行する際に使用される用語です。ペネトレーションテストには、システムまたはネットワークの脆弱性を積極的に悪用しようとするサイバーセキュリティ専門家が関与します。
このような活動は、システムの全体的なセキュリティ保護に抜け穴があるかどうかを確認するために実施されます。これにより、システム内の穴をパッチによって即座に修正できるようになります。これにより、テストされているシステムまたはアプリケーションに含まれるセキュリティが突破不可能になります。テストの実施に加えて、ペンテストサービスは、後続のレポートまたは会社/顧客へのレポートのために、テストされるシステムまたはアプリケーションのセキュリティレベルを文書化します。
ペネトレーションテストを実施する前に、通常、監査人/ペンテスターと、テストされるアプリケーションまたはシステムを目的とする会社との間で契約が結ばれます。


サイバーセキュリティ検査
サイバーセキュリティ検査は、脆弱性または潜在的なセキュリティリスクを特定することを目的として、システム、ネットワーク、またはソフトウェアを検査するプロセスを指します。これは、潜在的なセキュリティ問題を特定するのに役立つ初期段階です。

脆弱性評価
脆弱性評価には、発見された脆弱性のより詳細な分析が含まれ、これらの脆弱性がどのように悪用される可能性があるか、および会社への影響を理解することが含まれます。脆弱性評価の目標は、特定の脆弱性に関する会社が直面するリスクレベルのより包括的な図を提供することです。

脆弱性スキャナー
脆弱性スキャナーは、攻撃者が潜在的に悪用できる脆弱性を発見するために、システムまたはネットワークを自動的にスキャンするソフトウェアです。企業は脆弱性スキャナーを利用して、潜在的なセキュリティギャップを示す可能性のあるソフトウェア、設定、またはインフラをスキャンできます。


ペネトレーションテストは、アプリケーション、コンピュータシステム、またはネットワークにセキュリティの弱点があるかどうかを特定するために実行されます。欠陥が見つかり、リスク分析によって証明できる場合、無責任な誰かが発見された弱点のギャップから機会を利用する前に、システムを修復する時間を持つことができます。優れたセキュリティシステムの使用を通じて、会社の機密データを保護できるため、会社は将来の不要な費用と損失を回避できます。
サイバーセキュリティインサイト&サイト


ペネトレーションテスト技術には、以下のようないくつかの主要な利点があります:
LOGIQUEは、ITシステム、ウェブサイト、モバイルアプリケーションのセキュリティ脆弱性に関するペネトレーションテスト(ペンテスト)サービスと包括的なレポートを提供しています。このサービスを提供する際、当社はシステム、Web、アプリケーションのセキュリティ脆弱性を迅速かつ手頃な価格で評価および報告することに焦点を当てています。このサービスの詳細はこちらをご確認ください。


