


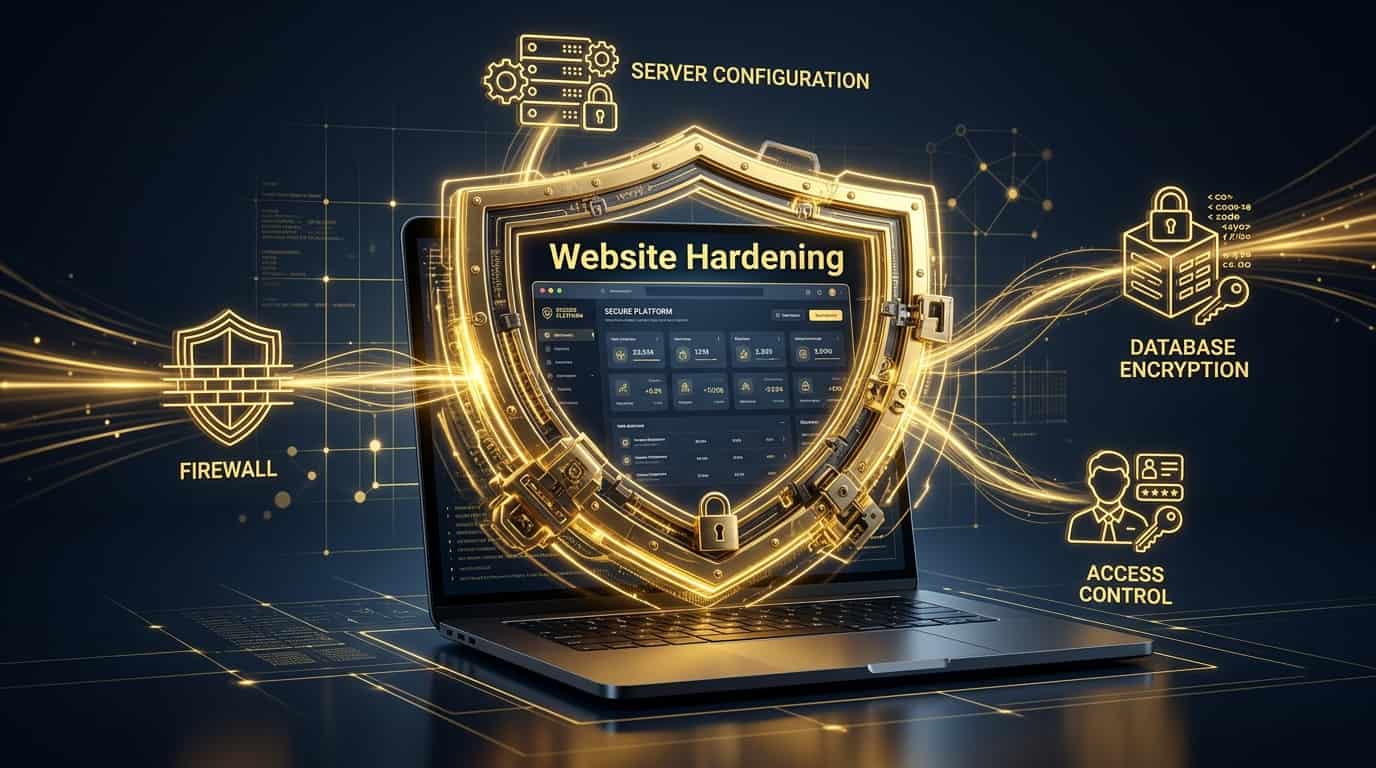
Website baru saja diluncurkan. SSL terpasang, hosting berbayar aktif, CMS sudah terinstal. Tim IT merasa tugasnya selesai. Enam bulan kemudian, halaman utama redirect ke situs judi, atau data pelanggan bocor tanpa ada notifikasi masuk satu pun.
Website hardening adalah langkah yang paling sering dilewatkan setelah go-live, dan ketiadaannya adalah alasan utama mengapa website perusahaan menjadi target mudah: bukan karena kurang antivirus, tapi karena fondasi konfigurasinya tidak pernah diperkuat.
Artikel ini membahas delapan langkah penguatan keamanan website yang paling berdampak, mengapa hardening harus diulang secara berkala, dan siapa yang seharusnya bertanggung jawab menjalankannya.
Apa Itu Website Hardening?
Website hardening adalah proses memperkuat konfigurasi keamanan website dengan menutup celah teknis di lapisan server, aplikasi, database, dan file system sebelum celah itu sempat dieksploitasi. Cara memperkuat keamanan website yang paling efektif dimulai dari sini: bukan dari solusi tambahan yang dipasang di atas fondasi yang rapuh, tapi dari konfigurasi yang benar sejak lapisan paling dasar.
Berbeda dari plugin security yang bersifat reaktif dan bekerja di permukaan, hardening menyasar lapisan yang lebih dalam: server dikonfigurasi ulang dari default, akses dibatasi sesuai kebutuhan minimal, dan fitur yang tidak terpakai dinonaktifkan sepenuhnya.
Mengapa Website yang Sudah Diluncurkan Justru Lebih Rentan
Fase launch adalah titik dengan perhatian keamanan tertinggi. Tim waspada, semua dikonfigurasi ulang, semua dicek. Masalahnya, perhatian itu tidak bertahan lama.
Plugin baru ditambahkan tanpa security review. CMS diupgrade tapi izin file tidak diperiksa setelahnya. Konfigurasi server yang ditinggalkan default tidak pernah disentuh lagi. Celah-celah kecil terakumulasi diam-diam selama berbulan-bulan, dan serangan terbesar justru terjadi saat tim sudah tidak waspada.
Inilah yang membuat penguatan keamanan website perusahaan setelah launch bukan opsional, tapi bagian dari tanggung jawab operasional yang harus terstruktur.
8 Langkah Website Hardening yang Paling Berdampak
Berikut adalah delapan langkah yang paling sering diabaikan dan paling berdampak ketika diimplementasikan dengan benar.
1. Konfigurasi Keamanan Server
Server yang belum dikonfigurasi ulang dari default adalah target paling mudah. Tutup port yang tidak dipakai, hapus modul tidak aktif, dan batasi error message yang mengekspos informasi sistem ke publik. Konfigurasi keamanan server yang tepat memotong sebagian besar jalur masuk penyerang sebelum mereka menyentuh lapisan aplikasi.
2. Akses Kontrol dan Manajemen Privilege
Setiap akun hanya boleh punya hak sebatas kebutuhan tugasnya, tidak lebih. Akun admin yang dipakai untuk pekerjaan sehari-hari, atau akun developer lama yang tidak pernah dinonaktifkan setelah proyek selesai, adalah risiko yang tidak perlu ada. Terapkan prinsip least privilege secara konsisten di semua level.
3. WAF Rules: Lapisan Pertahanan Aktif
WAF (Web Application Firewall) menyaring traffic berbahaya sebelum mencapai server, tapi tanpa konfigurasi rules yang tepat, fungsinya hanya menjadi dekorasi. Rules perlu disesuaikan dengan pola serangan yang relevan untuk industri dan platform yang digunakan, bukan dibiarkan pada pengaturan generik bawaan.
4. Nonaktifkan Fitur dan Layanan yang Tidak Dipakai
Setiap fitur aktif yang tidak digunakan adalah attack surface yang tidak perlu ada. Directory listing terbuka, endpoint API yang tidak dilindungi, layanan sistem yang berjalan tanpa fungsi nyata: semua ini menambah risiko tanpa menambah nilai apa pun bagi bisnis.
5. HTTP Security Headers
HTTP security headers adalah instruksi yang dikirim server ke browser untuk membatasi apa yang boleh dieksekusi di halaman. Content Security Policy (CSP) mencegah injeksi script asing. HSTS memastikan koneksi selalu via HTTPS. X-Frame-Options menghentikan clickjacking. Satu baris konfigurasi, perlindungan nyata.
| Header | Fungsi | Status Default |
| Content-Security-Policy | Blokir eksekusi script asing | Tidak aktif |
| X-Frame-Options | Cegah clickjacking | Tidak aktif |
| HSTS | Paksa HTTPS di semua koneksi | Tidak aktif |
| X-Content-Type-Options | Blokir MIME sniffing | Tidak aktif |
6. Database Hardening
Database menyimpan semua yang bernilai: data pelanggan, transaksi, konten. Akun database dengan privilege berlebihan dan query yang tidak diparameterisasi adalah undangan terbuka untuk SQL injection. Batasi akses sesuai kebutuhan minimum, enkripsi koneksi, dan pastikan backup bisa dipulihkan, bukan hanya dibuat.
7. Limit Login Attempts
Brute force attack bekerja dengan mencoba ribuan kombinasi password per menit. Tanpa pembatasan percobaan login, waktu adalah satu-satunya hambatan bagi penyerang. Rate limiting dan lockout otomatis memotong serangan ini sebelum sempat berhasil, tanpa mengganggu pengguna yang sah.
8. Review dan Audit Permission File
Izin file yang salah adalah celah paling umum dan paling jarang dicek. File konfigurasi yang bisa ditulis oleh siapa saja, folder upload yang bisa dieksekusi, script yang bisa diakses publik: semuanya muncul diam-diam setelah update atau deployment. Audit berkala menutupnya sebelum sempat dieksploitasi.
Baca Juga: Website Diretas? 10 Tanda Awal yang Sering Diabaikan Pemilik Bisnis
Security Hardening WordPress: Satu Langkah Lebih
WordPress punya lapisan tambahan di luar konfigurasi server umum. XML-RPC yang aktif secara default adalah vektor serangan brute force yang sudah lama dikenal. REST API tanpa autentikasi bisa mengekspos data pengguna tanpa disadari. Security hardening WordPress juga mencakup pengelolaan izin wp-config.php dan folder wp-content secara eksplisit setelah setiap update core, bukan hanya saat instalasi awal.
Mengapa Hardening Harus Diulang Setelah Update Besar
Website hardening bukan kondisi permanen. Setiap perubahan signifikan pada ekosistem website berpotensi membuka kembali celah yang sudah ditutup.
Major update CMS sering mengubah struktur file dan mengaktifkan kembali fitur default yang sebelumnya dinonaktifkan. Plugin baru bisa membawa dependency dengan konfigurasi awal yang belum diamankan. Perubahan tim developer berarti ada akun baru yang perlu diaudit dan akun lama yang perlu dinonaktifkan.
Re-hardening harus masuk ke dalam checklist setiap perubahan signifikan pada website, bukan hanya dijadwalkan sebagai kegiatan tahunan atau dilakukan setelah insiden terjadi.
Hardening Bukan Pekerjaan Sekali Jalan
Website yang aman bukan hasil dari satu kali hardening yang sempurna. Ini hasil dari siklus operasional yang konsisten: audit, harden, monitor, maintain, optimize. Tanpa siklus ini, hardening yang dilakukan hari ini hanya mengurangi risiko sementara.
Enam bulan ke depan, ekosistem berubah, celah baru muncul, dan tidak ada yang menyadarinya sampai terlambat. Inilah yang membedakan pengelolaan website yang reaktif dari yang benar-benar proaktif: bukan seberapa bagus hardening pertama kali dilakukan, tapi apakah ada yang memastikan siklus itu terus berjalan setiap bulan.
Baca Juga: Penetration Testing Aplikasi Perbankan di Indonesia: Regulasi OJK dan Cara Memilih Vendor yang Tepat
FAQ: Website Hardening
Apa itu website hardening?
Website hardening adalah proses memperkuat konfigurasi keamanan website di lapisan server, aplikasi, database, dan file system. Tujuannya adalah mengurangi attack surface sehingga penyerang tidak punya banyak titik masuk yang bisa dieksploitasi, sebelum serangan terjadi, bukan setelah.
Apakah website hardening sama dengan memasang plugin security?
Tidak. Plugin security bekerja di lapisan aplikasi dan bersifat reaktif: mendeteksi atau memblokir setelah ancaman teridentifikasi. Website hardening bekerja lebih dalam: mengonfigurasi server dari awal, menutup fitur tidak terpakai, mengatur HTTP security headers, dan mengaudit izin file. Plugin security adalah pelengkap yang bekerja lebih baik di atas fondasi yang sudah di-hardening.
Seberapa sering website hardening perlu dilakukan?
Hardening perlu diulang setiap kali ada perubahan signifikan pada ekosistem website: major update CMS, penambahan plugin baru, perubahan tim developer, atau perpindahan server. Di luar itu, audit hardening berkala setiap 1 sampai 3 bulan adalah praktik yang disarankan untuk website perusahaan yang aktif digunakan untuk bisnis.
Apakah security hardening WordPress berbeda dari platform lain?
Ya. WordPress punya sejumlah endpoint dan fitur yang aktif secara default tapi jarang dipakai, seperti XML-RPC dan REST API tanpa autentikasi, yang sering menjadi vektor serangan. Security hardening WordPress mencakup langkah tambahan di luar konfigurasi server umum, termasuk pengelolaan izin file yang spesifik untuk struktur direktori WordPress setelah setiap update core.
Siapa yang seharusnya bertanggung jawab menjalankan website hardening?
Idealnya, pihak yang punya akses penuh ke server, memahami konfigurasi CMS, dan mengikuti perkembangan threat landscape secara aktif. Dalam praktiknya, developer internal hanya menyentuh lapisan aplikasi, tim IT internal tidak selalu punya keahlian security yang spesifik, dan hosting provider tidak menyentuh konfigurasi CMS atau aplikasi sama sekali. Untuk website perusahaan yang tidak punya tim security internal, tanggung jawab ini paling efektif dijalankan oleh managed service dengan SLA yang jelas dan siklus re-hardening yang terjadwal.
Jika bisnis Anda tidak memiliki tim yang secara aktif menjalankan siklus hardening ini, risiko yang dibahas di artikel ini berlaku langsung untuk website Anda sekarang. JagaWeb dari LOGIQUE mencakup penguatan keamanan website perusahaan sebagai bagian dari siklus operasional bulanan, diawasi oleh tim bersertifikat OSEP. Pelajari lebih lanjut tentang jasa maintenance website dari LOGIQUE dan pastikan website Anda tidak menjadi target berikutnya.