

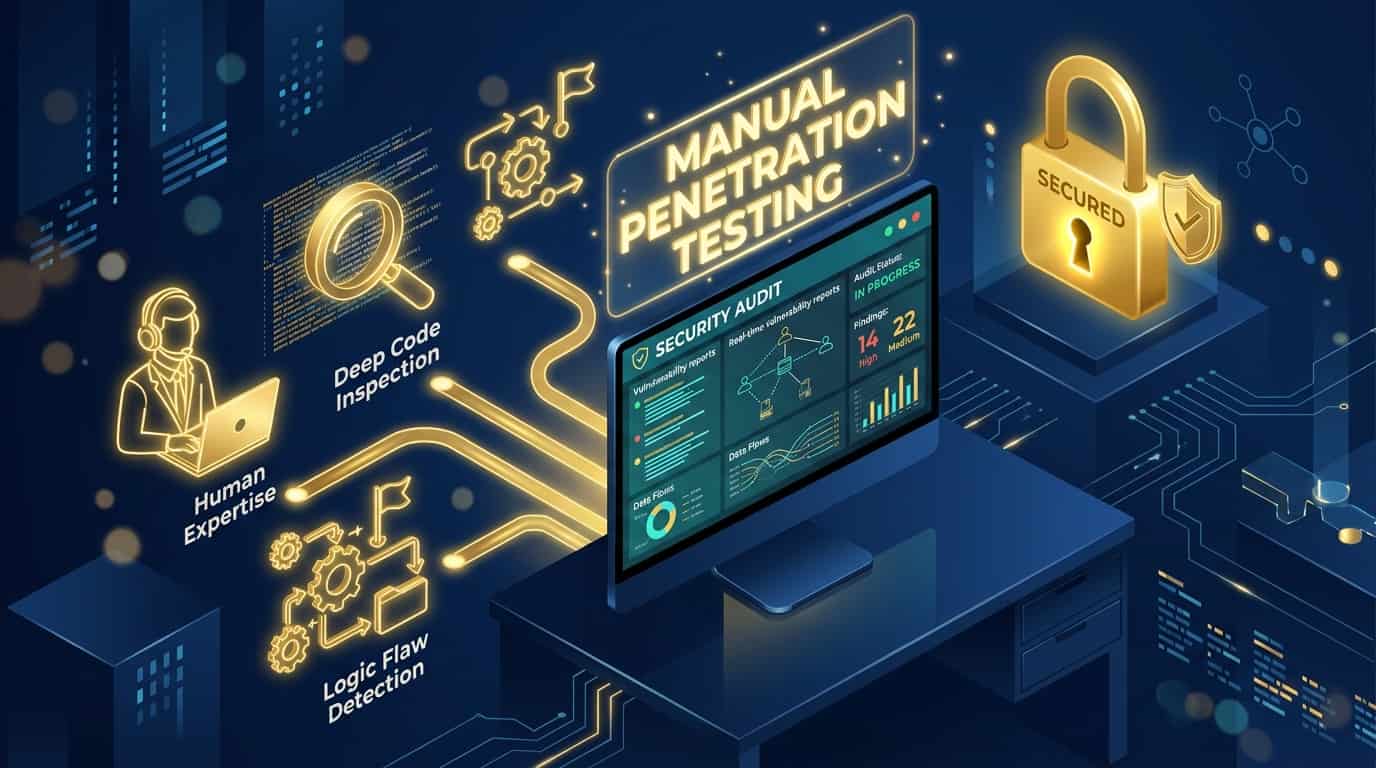
Banyak perusahaan merasa sudah cukup aman setelah menjalankan automated scan secara rutin. Padahal, kelebihan pentest manual justru terletak pada kemampuannya menemukan celah yang tidak terdeteksi oleh tools mana pun. Automated scan bekerja seperti metal detector di bandara: cepat dan efisien, tapi hanya mengenali ancaman yang sudah dikenal. Pentest manual adalah investigator berpengalaman yang tahu cara berpikir seperti peretas, termasuk di area yang tidak terpikir oleh mesin.
Apa Itu Pentest Manual dan Automated Scan?
Pentest manual adalah pengujian keamanan yang dilakukan sepenuhnya oleh ethical hacker bersertifikat. Penguji menggunakan keahlian, pengalaman, dan logika untuk mensimulasikan serangan nyata, termasuk menguji alur bisnis, skenario multi-langkah, dan kombinasi celah yang tidak terduga.
Automated scan adalah pemindaian sistem menggunakan perangkat lunak yang mencocokkan kondisi sistem terhadap database kerentanan yang sudah diketahui. Proses ini cepat, dapat dijadwalkan secara berkala, dan efektif untuk menemukan kerentanan umum seperti versi software yang kedaluwarsa atau konfigurasi server yang salah.
Keduanya bukan kompetitor langsung. Masalah muncul ketika perusahaan menganggap automated scan sudah memadai sebagai satu-satunya lapisan pengujian keamanan.
Perbandingan Pentest Manual vs Pentest Automation
| Aspek | Pentest Manual | Automated Scan |
| Kecepatan | Lebih lama | Sangat cepat |
| Akurasi | Sangat tinggi | Menengah (rentan false positive) |
| Deteksi logic flaw | Ya | Tidak |
| Biaya | Investasi lebih besar | Relatif terjangkau |
| Skalabilitas | Terbatas pada sumber daya manusia | Mudah diskalakan |
| Cocok untuk | Sistem sensitif, pre-launch, audit | Pemindaian rutin berkala |
Kelebihan Pentest Manual: Jenis Kerentanan yang Tidak Bisa Ditemukan Web Scanners
Inilah inti dari mengapa kelebihan pentest manual tidak bisa direplikasi oleh tools apa pun.
Business Logic Flaw
Business logic flaw adalah celah pada alur proses bisnis, bukan pada kode secara teknis. Contohnya: pengguna dapat melewati langkah pembayaran dengan memanipulasi parameter request, atau mengakses fitur premium tanpa otorisasi karena sistem hanya memeriksa status di satu titik saja. Automated scan tidak mendeteksi ini karena tidak ada “kode yang salah” secara teknis. Kesalahannya ada pada logika alurnya, dan hanya manusia yang bisa mengenalinya.
Insecure Direct Object Reference (IDOR)
IDOR terjadi ketika pengguna bisa mengakses data milik akun lain hanya dengan mengubah nilai parameter seperti ID pengguna di URL. Web scanners tidak mampu menguji konteks otorisasi antarakun yang berbeda. Pentester manusia mensimulasikan skenario ini secara langsung dan memvalidasi apakah sistem benar-benar membatasi akses sesuai hak masing-masing pengguna.
Multi-Step Authentication Bypass
Ada celah yang hanya muncul ketika langkah-langkah tertentu dilakukan dalam urutan atau kombinasi yang tidak lazim. Scanner menguji setiap endpoint secara terpisah dan tidak bisa mereplikasi alur multi-langkah yang kompleks. Pentester berpengalaman secara aktif mencari celah di persimpangan antarlangkah tersebut.
Chained Vulnerability
Satu celah kecil sering kali tidak tampak berbahaya jika berdiri sendiri. Tapi ketika digabungkan dengan celah lain, dampaknya bisa menjadi eksploitasi skala penuh. Proses penggabungan celah ini hanya bisa dilakukan oleh manusia yang memahami arsitektur sistem secara menyeluruh. Anda bisa membaca lebih lanjut tentang berbagai pentest tools yang digunakan dalam proses pengujian ini.
Keterbatasan Web Scanners yang Perlu Anda Ketahui
Web scanners memiliki tiga blind spot utama:
Pertama, scanner tidak memahami konteks bisnis. Tools hanya mengetahui apakah sebuah endpoint merespons, bukan apakah respons itu seharusnya terjadi untuk pengguna dengan role tertentu.
Kedua, area di balik autentikasi kompleks sering tidak ter-scan secara akurat, terutama pada sistem dengan session management yang tidak standar atau alur login multi-faktor.
Ketiga, scanner hanya efektif untuk kerentanan yang sudah ada di database. Ancaman baru dan celah yang spesifik terhadap arsitektur sistem Anda tidak akan terdeteksi sama sekali.
Kapan Bisnis Anda Wajib Memilih Pentest Manual?
Ada empat kondisi di mana automated scan saja tidak cukup:
- Sebelum meluncurkan aplikasi atau sistem baru: celah yang lolos di tahap ini jauh lebih mahal untuk diperbaiki setelah sistem berjalan di produksi.
- Setelah insiden keamanan atau data breach: dibutuhkan investigasi mendalam untuk memastikan tidak ada celah lain yang tersembunyi.
- Saat sistem menangani data sensitif: data keuangan, data kesehatan, dan data pelanggan memerlukan tingkat validasi yang tidak bisa dipenuhi oleh scanner.
- Untuk mendukung kepatuhan regulasi: pengujian yang dilakukan berdasarkan framework internasional seperti OWASP, PTES, dan NIST 800-115 menghasilkan laporan yang dapat digunakan sebagai bukti dalam proses audit ISO 27001 maupun pemenuhan kewajiban perlindungan data pribadi.
VAPT: Ketika Manual dan Otomatis Bekerja Bersama
VAPT (Vulnerability Assessment and Penetration Testing) adalah pendekatan terpadu yang menggabungkan automated scan untuk cakupan luas dengan pentest manual untuk kedalaman analisis. Vulnerability Assessment mendeteksi kerentanan umum secara cepat, sementara Penetration Testing manual memvalidasi, mengeksploitasi, dan menganalisis dampak bisnis dari setiap temuan. Kombinasi ini cocok untuk perusahaan yang ingin hasil komprehensif tanpa harus memilih salah satu saja.
Pentest Manual LOGIQUE: Dijalankan oleh Pentester Bersertifikat OSEP
Tim security LOGIQUE menjalankan pentest manual dengan metodologi terstruktur yang mencakup pengujian web application, mobile app, dan infrastruktur IT. Pengujian diawasi oleh pentester bersertifikat OSEP (Offensive Security Experienced Penetration Tester), sertifikasi penetration testing tingkat lanjut yang diakui secara internasional.
Setiap engagement menghasilkan laporan terstruktur dengan temuan yang diprioritaskan berdasarkan risiko bisnis nyata, bukan sekadar daftar CVE, dan dilengkapi sesi retest pasca-remediasi untuk memastikan semua celah benar-benar tertutup.
FAQ
Pentest manual mampu menemukan celah yang tidak bisa dideteksi tools otomatis, seperti business logic flaw, IDOR, dan chained vulnerability. Automated scan efektif untuk pemindaian rutin dan cakupan luas, tapi tidak memiliki kemampuan berpikir kontekstual yang dibutuhkan untuk menemukan celah kompleks.
VAPT adalah Vulnerability Assessment and Penetration Testing, pendekatan yang menggabungkan pemindaian otomatis dengan pengujian manual. Paling tepat digunakan saat perusahaan membutuhkan cakupan luas sekaligus kedalaman analisis, terutama sebelum audit keamanan atau peluncuran sistem baru.
Automated scan menghasilkan output yang terbatas dan sulit dipertanggungjawabkan dalam konteks audit formal. Pentest LOGIQUE dilakukan berdasarkan framework internasional seperti OWASP, PTES, dan NIST 800-115, sehingga hasilnya dapat digunakan sebagai bagian dari proses audit keamanan untuk mendukung kepatuhan ISO 27001 maupun kewajiban perlindungan data pribadi berdasarkan UU PDP.
Jika sistem Anda menangani data pelanggan, transaksi keuangan, atau tunduk pada regulasi, automated scan adalah titik awal bukan garis akhir. Percayakan pengujian keamanan kepada tim yang bekerja dengan metodologi terstruktur dan standar sertifikasi internasional. Pelajari lebih lanjut tentang jasa pentest LOGIQUE dan jadwalkan konsultasi dengan tim kami.